 Isaque Victor cursos gratuitos
A equipe de segurança da Anthropic comprou 15 TV box genéricas, dessas de marca desconhecida, e testou se uma inteligência artificial pequena conseguia se instalar e se espalhar por elas sozinha, sem nenhum data center por trás. Num dos modelos testados, conseguiu. O que me fez parar foi uma frase do relatório: casa e pequena empresa podem ser o primeiro alvo desse tipo de ataque. Não é motivo para pânico. É motivo para olhar o que está ligado na sua rede hoje.
O que aconteceu
No dia 12 de outubro, William Zhou e Daniel Freeman, do time vermelho da Anthropic (o grupo que tenta quebrar os próprios modelos antes que alguém de fora quebre), publicaram um teste sobre autorreplicação: um modelo de IA conseguir copiar a si mesmo para outros aparelhos e continuar rodando lá [1]. Eles montaram um conjunto de 15 TV box Android genéricas, de cerca de 55 dólares cada e 4 GB de memória, por aproximadamente 825 dólares no total [1][3]. Juntas, elas rodaram um modelo a 0,39 palavra por segundo: lento, mas funcionando [1].
Foram testados modelos pequenos e abertos, entre eles Qwen3.5-9B, Gemma4-26B, GLM-5.2 e Llama3.1-8B [1]. Um modelo de 9 bilhões de parâmetros conseguiu colocar IA para rodar em 8 dos 9 tipos de aparelho testados [1]. E o GLM-5.2 fez o ciclo completo: se espalhou para os 8 aparelhos da rede em 4 de 5 tentativas [1].
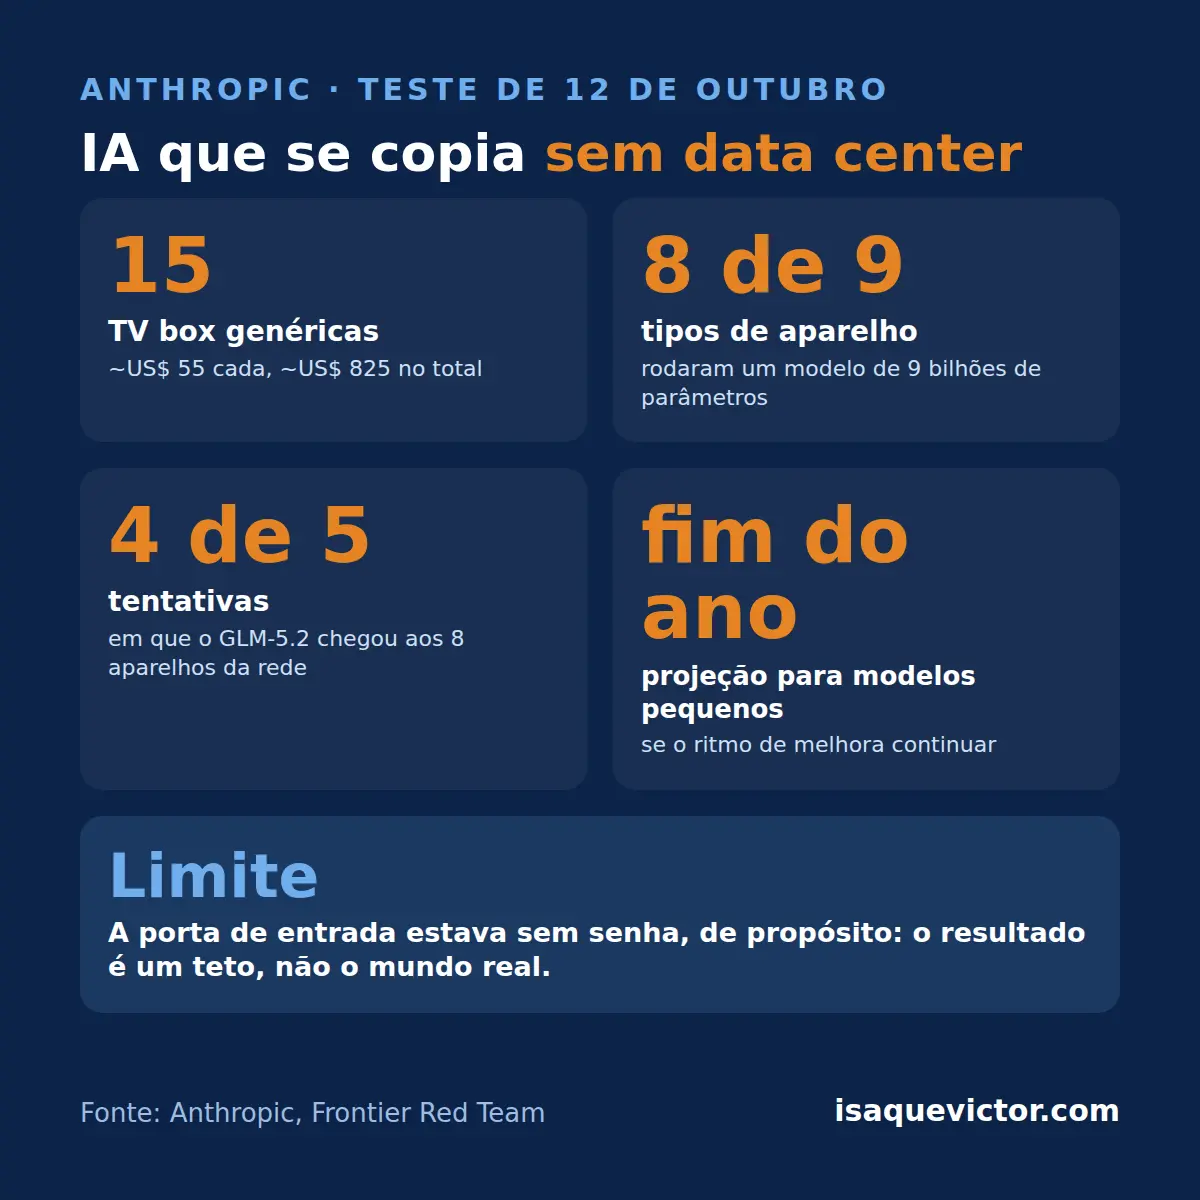
A própria Anthropic coloca o limite do teste de forma clara: a porta usada para entrar nos aparelhos estava aberta, sem senha, então a parte de invasão foi fácil de propósito, e o resultado é um teto, não o que aconteceria no mundo real [1]. Mesmo assim, a projeção deles é que, se os modelos pequenos continuarem melhorando no ritmo de sempre, chegam a esse nível até o fim deste ano [1][2]. A frase que importa para quem tem empresa: "Aparelhos conectados de casa e de pequena empresa podem ser o primeiro alvo desse tipo de ataque, porque estão ligados à internet e, historicamente, tiveram pouca proteção" [1][2]. O relatório cita geladeira, forno, aspirador robô, câmera de segurança e aparelho de videoconferência [1].
Por que isso importa
Eu vejo isso no dia a dia: a TV box da recepção, a câmera que alguém instalou com o aplicativo do celular, a smart TV da sala de reunião, tudo na mesma rede Wi-Fi do computador que guarda a agenda dos clientes. Ninguém trocou a senha que veio de fábrica, e ninguém sabe dizer quantos aparelhos estão conectados. Isso já era um problema antes da IA. Uma praga antiga chamada Mirai já tomou conta de câmeras e roteadores usando justamente senhas padrão, e o próprio relatório lembra esse caso [1].
O que muda agora é o que o invasor consegue fazer depois de entrar. Um programa comum faz o que foi escrito para fazer. Um modelo de IA dentro da sua rede consegue se adaptar ao que encontra. No teste, um dos modelos foi melhorando de uma geração para a outra, deixando anotações para a cópia seguinte, e a taxa de sucesso subiu de 45% para algo entre 61% e 84% [1]. A recomendação deles para quem defende também é concreta: vigiar tráfego anormal entre aparelhos e downloads de vários gigabytes, isolar a rede contaminada e exigir dos fabricantes padrão seguro de fábrica, como o Reino Unido já faz ao proibir senha padrão [1].
Para fechar
Senha padrão e rede misturada são o tema da aula sobre senhas, dois fatores e contas no meu curso gratuito de segurança. São trinta minutos que valem mais que qualquer ferramenta paga. E se a sua empresa não sabe o que está conectado na própria rede, a conversa com a IV Help começa por aí.
Na prática
O que isso muda para o seu negócio
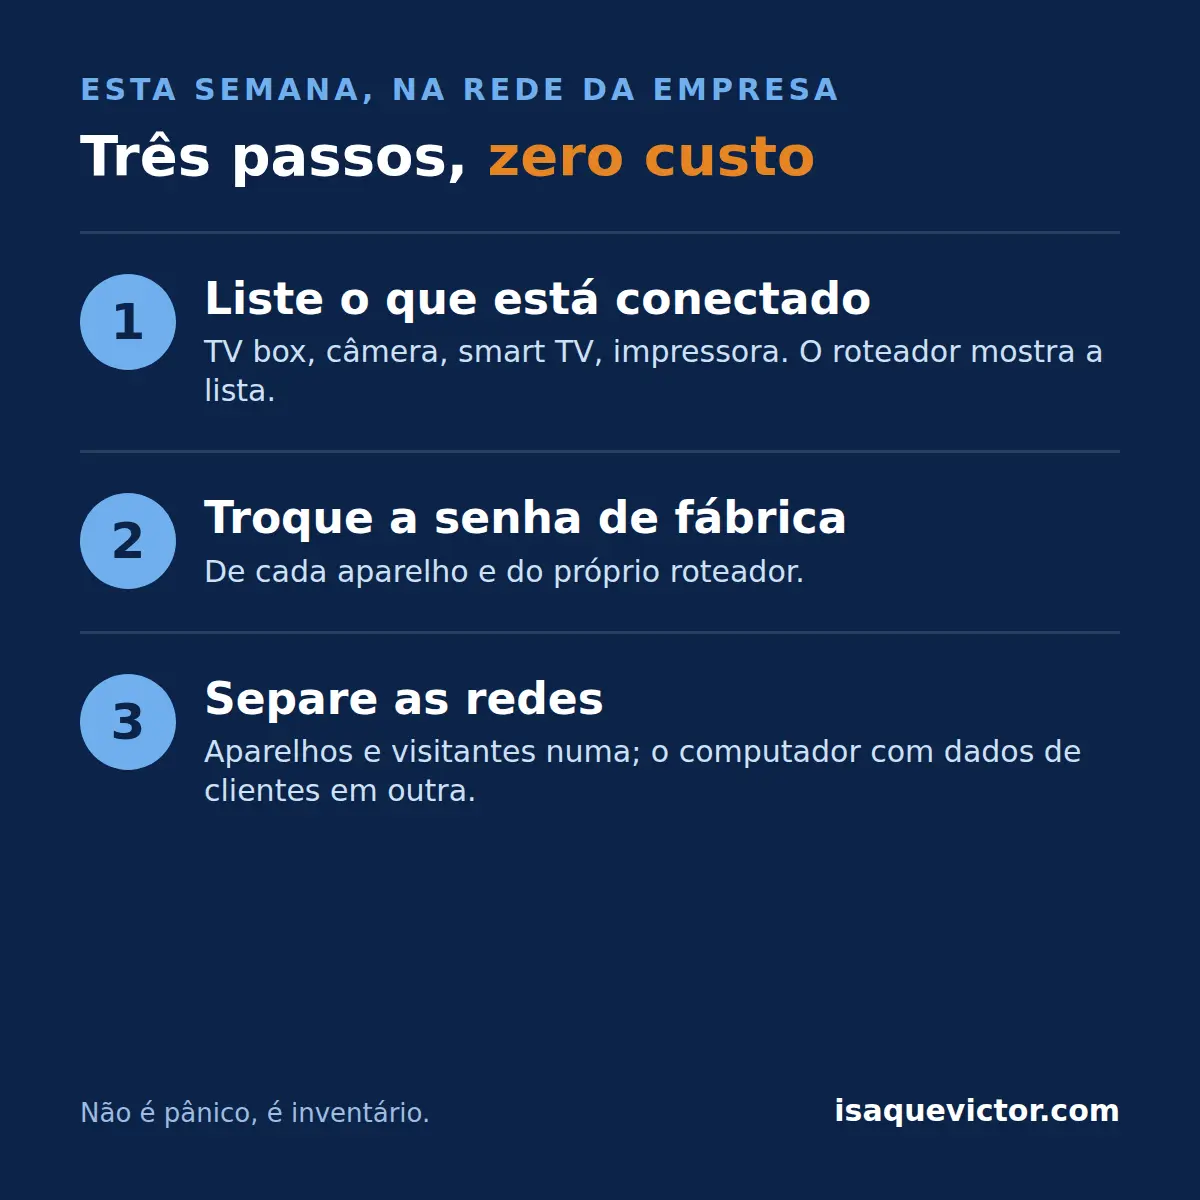
- Faça: liste esta semana tudo o que está ligado à internet na empresa (TV box, câmeras, smart TV, impressora, assistente de voz) e troque toda senha que veio de fábrica. O roteador mostra a lista de aparelhos conectados.
- Evite: deixar aparelho barato e sem atualização na mesma rede do computador com dados de clientes. Crie uma rede separada para visitantes e aparelhos, que quase todo roteador atual oferece.
- Observe: consumo de internet subindo sem motivo, aparelho esquentando ou lento parado, e avisos do seu provedor. Acompanhe também se o fabricante da sua câmera ou TV box ainda manda atualização; se não manda, ela é a primeira da fila para sair.
Aprofunde no curso
Senhas, dois fatores e contas
Aula do curso Segurança na Era da IA, gratuito e com certificado.
Fontes citadas
- AI models may be capable of self-replicating without access to a datacenterAnthropic · 12/10/2026
- AI could self-replicate on home devices within 'months', Anthropic saysAl Jazeera · 13/10/2026
- Anthropic's red team ran AI on 15 cheap TV boxes. Then the math got unsettling.The New Stack · 13/10/2026
Comentários
Ainda não há comentários. Comece a conversa.